Améliorations de la CLI open source, de la plateforme et de la détection.
Cette mise à jour apporte diverses améliorations au scanner XSS, aux fonctionnalités de la CLI open source et à la création de règles de surveillance.
Cette mise à jour apporte diverses améliorations au scanner XSS, aux fonctionnalités de la CLI open source et à la création de règles de surveillance.
🛠️ Améliorations de la plateforme
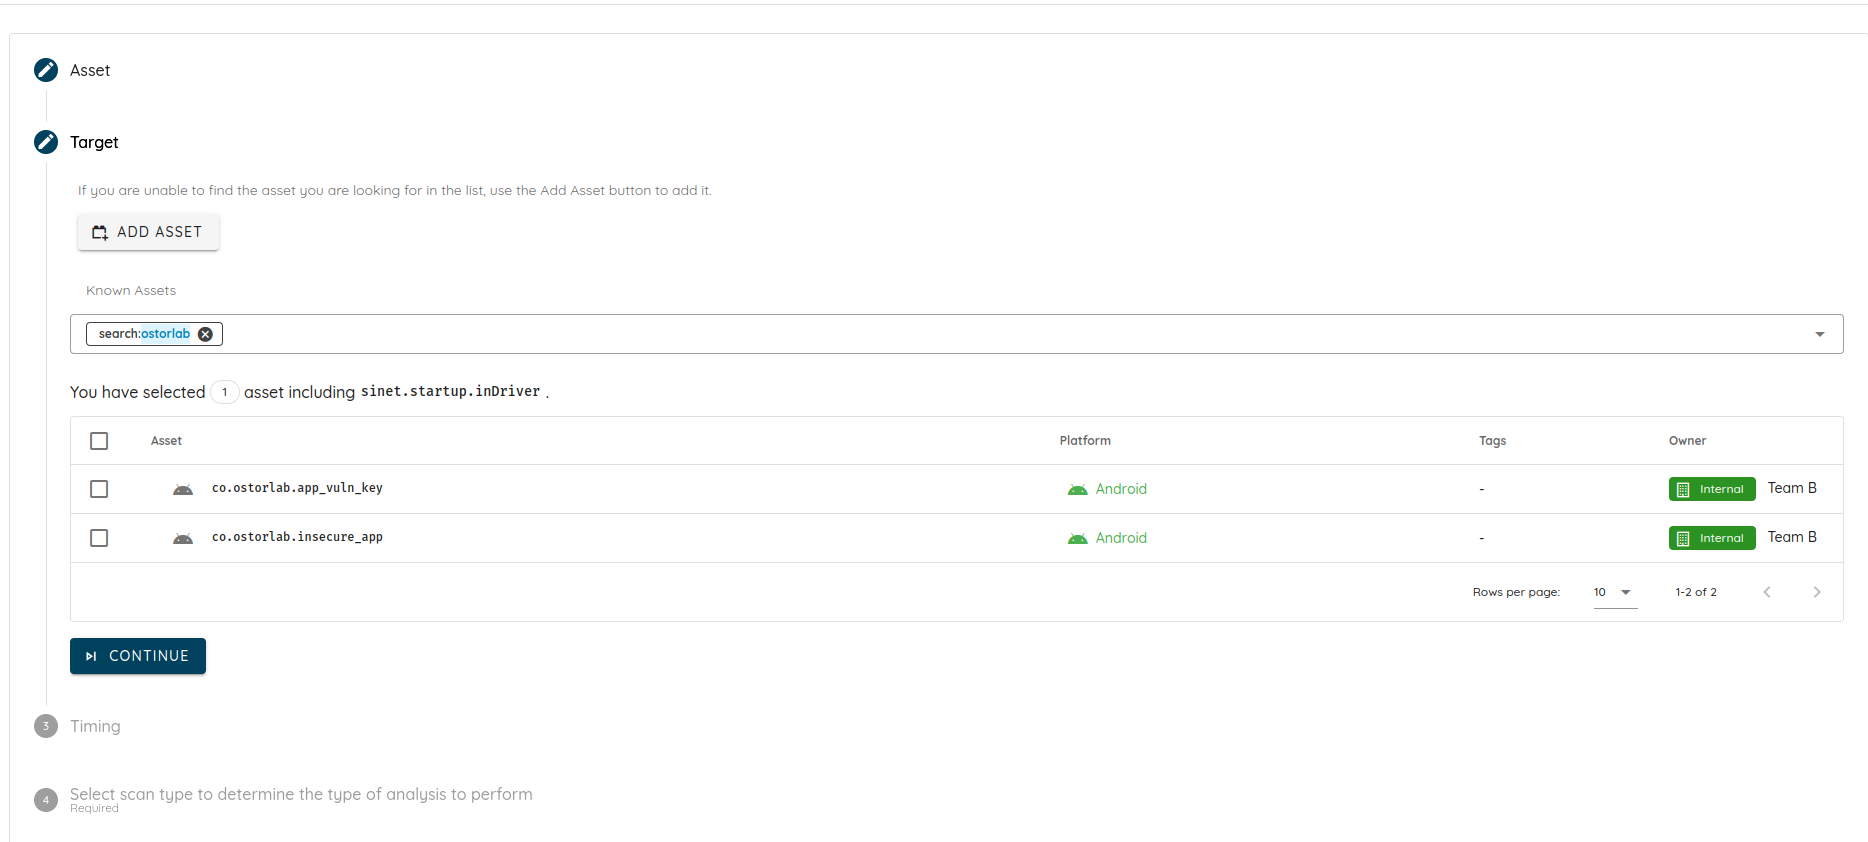
- Le parcours de création d’une règle de surveillance a été restructuré pour être plus convivial et plus intuitif.
📦 Détection et base de connaissances
- Ajout de la détection de la vulnérabilité d’écriture hors limites Fortinet FortiOS SSL VPN.
- Amélioration de l’agent XSS pour détecter les XSS basées sur PostMessage.
🤖 Open source
- Livraison de la première version de l’agent Nebula pour la persistance locale des messages.
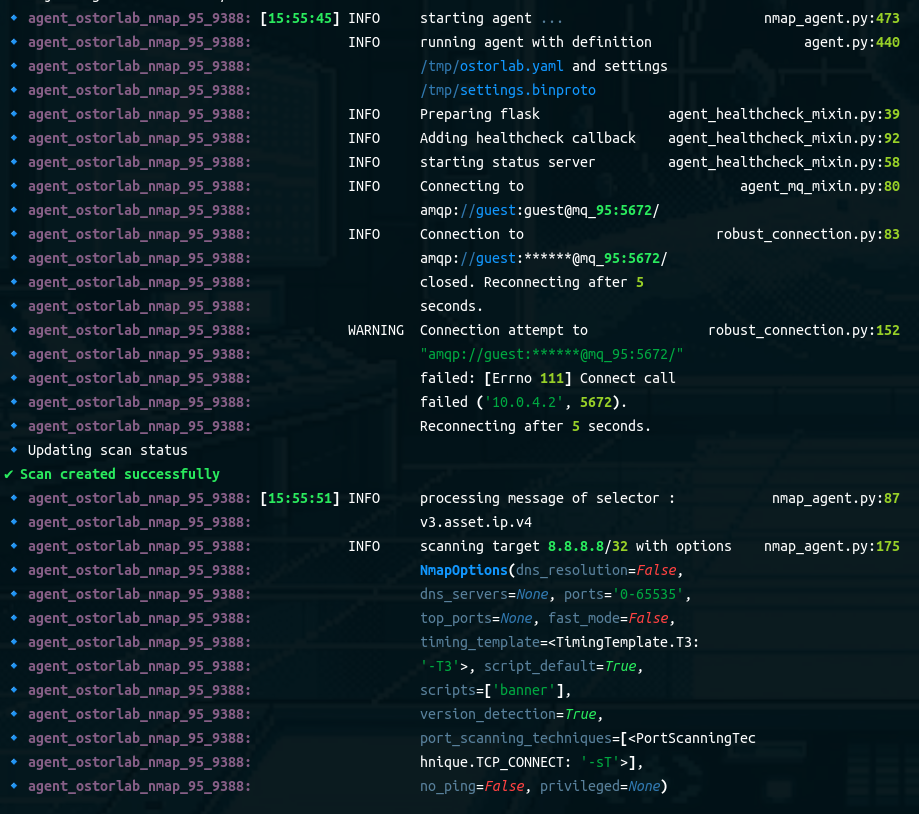
- Ajout de la prise en charge des arguments primitifs des agents dans l’exécution d’un scan par la CLI. Vous pouvez passer des arguments avec l’option
--arg, par exemple :
oxo scan run --agent agent/ostorlab/nmap --follow agent/ostorlab/nmap --arg fast_mode:False ip 8.8.8.8
Cette commande lance un scan avec l’agent Nmap, l’argument fast_mode étant défini à False :